
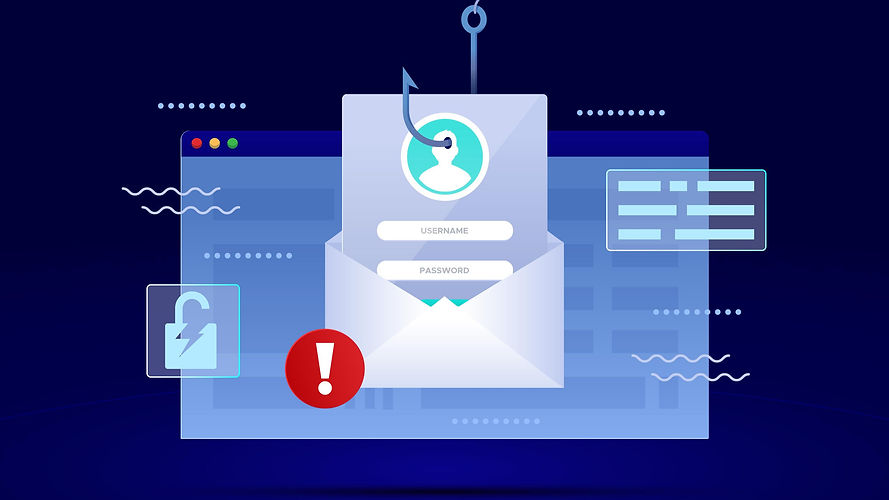
Phishing
Qu'est-ce que l'hameçonnage?
L'hameçonnage est une cyberattaque conçue pour amener les utilisateurs à révéler des renseignements sensibles comme des mots de passe, des informations bancaires, des données de carte de crédit ou des identifiants professionnels.
Les attaquants se font souvent passer pour des entreprises de confiance, des collègues, des services de livraison ou des institutions financières afin d'accéder à des données précieuses.
Les attaques d'hameçonnage peuvent se produire par courriel, par message texte, par téléphone, par de faux sites Web, sur les réseaux sociaux et même par des publicités malveillantes conçues pour imiter des services de confiance.
Pourquoi l'hameçonnage est dangereux
L'hameçonnage est dangereux parce qu'il amène les gens à révéler des renseignements sensibles comme des mots de passe, des données bancaires et des informations personnelles ou professionnelles. Ces attaques sont souvent conçues pour paraître légitimes, ce qui fait qu'il est facile de faire confiance sans le savoir à de faux courriels, messages ou sites Web. Une fois ces renseignements obtenus, les attaquants peuvent prendre le contrôle de comptes, voler de l'argent ou utiliser les données pour d'autres attaques.
Les conséquences peuvent être graves : vol d'identité, pertes financières, systèmes d'entreprise compromis et fuites de données. Dans certains cas, une seule tentative d'hameçonnage réussie peut donner aux attaquants accès à plusieurs comptes ou outils internes de l'entreprise, entraînant des incidents de sécurité encore plus importants. Comme l'hameçonnage repose sur l'erreur humaine plutôt que sur des failles techniques, la vigilance et la prudence sont essentielles pour le prévenir.
Comment les attaquants trompent les gens
Les attaques d'hameçonnage sont conçues pour paraître convaincantes et dignes de confiance. Les cybercriminels se font souvent passer pour des banques, des entreprises de livraison, des services de diffusion en continu, des collègues ou même des membres de la famille afin de créer un faux sentiment de légitimité.
Leur objectif est généralement de pousser la victime à cliquer sur un lien malveillant, à télécharger une pièce jointe dangereuse ou à saisir des renseignements sensibles sur un faux site Web. De nombreuses tentatives d'hameçonnage misent sur l'urgence et la peur pour faire agir les gens rapidement, sans vérifier le message au préalable.

La psychologie derrière l'hameçonnage

L'hameçonnage fonctionne parce qu'il cible le comportement humain plutôt que la technologie elle-même.
Les attaquants savent que les gens réagissent plus émotivement lorsqu'ils croient qu'il y a un problème avec leur compte, un paiement manqué ou une activité suspecte.
Les messages sont soigneusement rédigés pour provoquer la panique, la curiosité ou l'enthousiasme. Même les utilisateurs expérimentés peuvent se faire prendre lorsqu'ils sont distraits ou sous pression.
Faux sites Web et pages de connexion
L'une des techniques d'hameçonnage les plus courantes consiste à créer de faux sites Web qui ressemblent de près à des services légitimes.
Ces sites copient souvent les logos, les couleurs et la mise en page d'entreprises de confiance pour paraître authentiques. Les victimes ne se rendent pas toujours compte qu'elles sont sur une page frauduleuse et y saisissent sans le savoir leurs identifiants, mots de passe ou informations de paiement.
Dans bien des cas, la seule différence entre le vrai site et le faux est une légère variation d'orthographe dans l'URL.

Comment les entreprises sont ciblées
Les entreprises sont souvent ciblées par des campagnes d'hameçonnage parce qu'elles détiennent des informations précieuses et des données financières.
Un seul compte d'employé compromis peut mener à des fuites de données, à des infections par rançongiciel ou à des accès non autorisés aux systèmes internes.
Les attaquants peuvent se faire passer pour des dirigeants, des fournisseurs ou des clients afin d'amener les employés à transférer de l'argent ou à partager des informations confidentielles. La sensibilisation à la sécurité et la formation des employés sont essentielles pour réduire ces risques.
Se protéger en ligne
Se protéger contre l'hameçonnage commence par de bonnes habitudes en ligne et une vigilance face aux activités suspectes. Évitez de cliquer sur des liens inconnus, vérifiez attentivement les adresses des sites Web et ne partagez jamais de renseignements sensibles par courriel ou par message texte. L'activation de l'authentification multifacteur ajoute une couche de protection supplémentaire en exigeant une deuxième vérification à la connexion, ce qui rend l'accès beaucoup plus difficile pour les attaquants, même si un mot de passe est compromis.
Chez CtrlX, nous croyons que la cybersécurité ne repose pas seulement sur la technologie, mais aussi sur la sensibilisation et la prévention. Apprendre aux utilisateurs à reconnaître les tentatives d'hameçonnage est l'un des moyens les plus efficaces de réduire les cybermenaces et de protéger les données personnelles ou professionnelles. En combinant les bonnes pratiques de sécurité avec des solutions de surveillance et de protection proactives, les particuliers et les organisations peuvent réduire considérablement le risque d'être victimes d'hameçonnage.

Types d'hameçonnage
Hameçonnage par courriel
Le type le plus courant : les attaquants envoient de faux courriels en se faisant passer pour des entreprises de confiance afin de voler des renseignements personnels ou des identifiants.
Harponnage
Une attaque ciblée visant une personne ou une organisation précise, souvent personnalisée à partir d'informations recueillies sur la victime.
Chasse à la baleine (whaling)
Une forme de harponnage qui cible des personnes haut placées, comme des dirigeants ou des gestionnaires, pour accéder à des données ou à des finances sensibles de l'entreprise.
Hameçonnage par texto (smishing)
Hameçonnage par messages texte contenant souvent des liens malveillants ou des demandes urgentes.
Hameçonnage vocal (vishing)
Appels téléphoniques frauduleux où les attaquants se font passer pour des organisations légitimes afin d'amener les victimes à partager des renseignements sensibles.
Hameçonnage par clonage
A technique where a legitimate email is copied and resent with malicious links or attachments replacing the original ones.
Hameçonnage sur les réseaux sociaux
Faux comptes ou messages sur les réseaux sociaux conçus pour inciter les utilisateurs à cliquer sur des liens malveillants ou à partager des données privées.
Pharmage (pharming)
Une forme d'hameçonnage plus technique où les utilisateurs sont redirigés de sites Web légitimes vers de faux sites sans s'en rendre compte.
Hameçonnage HTTPS
Faux sites Web qui utilisent une connexion HTTPS d'apparence sécurisée pour paraître fiables tout en restant malveillants.
Hameçonnage par moteur de recherche
Faux sites Web ou publicités placés dans les résultats de recherche pour inciter les utilisateurs à visiter des pages nuisibles qui volent des informations.


